ศูนย์กลางการยืนยันตัวตนของทั้งระบบ
CKN Identity คือระบบ sign-in และสิทธิ์การใช้งานกลางของแพลตฟอร์ม รองรับ OAuth2 และ OpenID Connect ครบทั้ง tenant, role, permission และ token ผู้ใช้ล็อกอินครั้งเดียว ส่วนระบบอื่นตรวจสอบ token ได้เองโดยไม่ต้องเรียกกลับมาทุกครั้ง
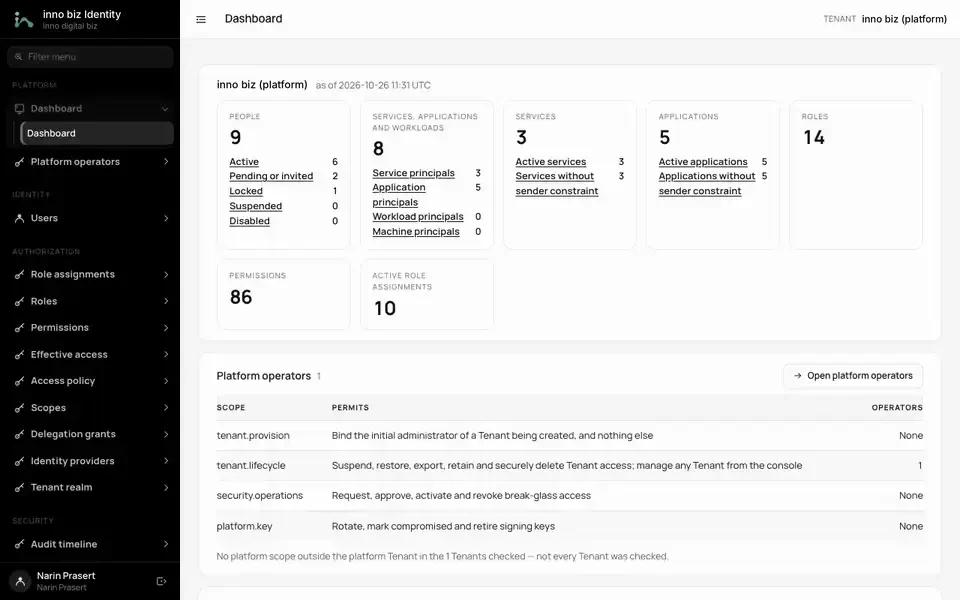
เห็นทั้งองค์กรในหน้าเดียว
ผู้ใช้ บริการ application role และ permission ของ tenant สรุปไว้ใน dashboard เดียว
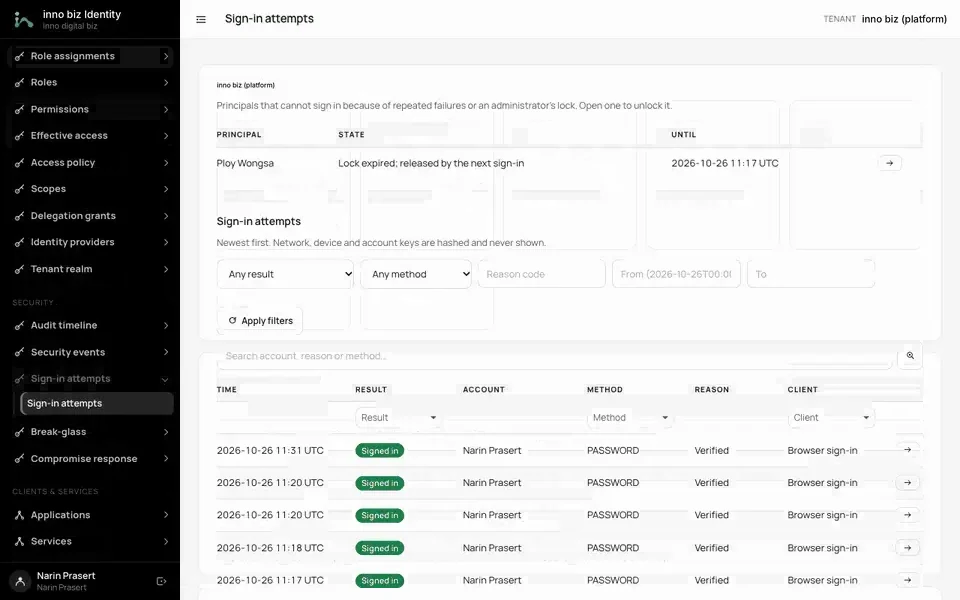
ทุกการ sign-in ตรวจย้อนได้
ดูว่าใครเข้าระบบ ด้วยวิธีไหน สำเร็จหรือถูกปฏิเสธเพราะอะไร
สิ่งที่ CKN Identity ทำได้
Sign-in และมาตรฐาน OAuth2 / OIDC
ทำหน้าที่เป็น identity provider เต็มรูปแบบ ผู้ใช้ แอป และ service เชื่อมต่อด้วยมาตรฐานเปิด ไม่ต้องเขียนระบบ login เอง
- authorization code พร้อม PKCE (S256) บังคับใช้กับทุก client
- device flow สำหรับอุปกรณ์ที่ไม่มีคีย์บอร์ด
- userinfo, introspection, revocation และ end-session
- discovery document และ JWKS ตามมาตรฐาน
Tenant แยกขาดจากกัน
แต่ละ tenant มี realm และ issuer ของตัวเอง ข้อมูลและสิทธิ์ของลูกค้าแต่ละรายไม่ปะปนกัน และมีชุดทดสอบ tenant isolation ยืนยันไว้
- issuer และ signing key แยกตาม tenant
- membership และคำเชิญเข้า tenant
- ระงับและกู้คืน tenant ได้จาก console
- การทำงานข้าม tenant ถูกบันทึกเป็น security event
Role, permission และนโยบายการเข้าถึง
กำหนดว่าใครทำอะไรได้ ในระดับ operation ทีละตัว พร้อมหน้าจอให้ผู้ดูแลตรวจสอบสิทธิ์ที่มีผลจริงของแต่ละคน
- role, permission และการมอบหมาย role
- scope grant พร้อมประเภท scope ที่กำหนดเองได้
- access policy ที่มี revision, submit, approve และ activate
- effective access explorer สำหรับผู้ดูแล
การยืนยันตัวตนที่แข็งแรง
รองรับทั้งรหัสผ่านและ passkey (WebAuthn) ปกป้องบัญชีด้วยการล็อกเมื่อกรอกผิดซ้ำและการยืนยันเพิ่มเติมเมื่อทำรายการสำคัญ
- ลงทะเบียน passkey และใช้เป็นหลักฐานยืนยันขั้นที่สอง
- กู้คืนบัญชีทางอีเมล
- ลงทะเบียนอุปกรณ์และประเมินความเสี่ยงตอน sign-in
- เชื่อมต่อ identity provider ภายนอกแบบ federation
Token ที่ผูกกับผู้ถือ และการมอบสิทธิ์แทน
ลดความเสียหายหาก token รั่ว ด้วยการผูก token กับ client ที่ได้รับจริง และให้ service ทำงานแทนผู้ใช้ภายใต้ขอบเขตที่ตกลงไว้
- sender-constrained token ด้วย DPoP และ mTLS
- token exchange และ delegation grant พร้อมวันหมดอายุ
- ถอนสิทธิ์แบบต่อเนื่อง session และ refresh token ถูกยกเลิกพร้อมกัน
- service identity พร้อมการให้สิทธิ์ต่อ audience
ตรวจสอบย้อนหลังและรับมือเหตุฉุกเฉิน
ทุกการใช้สิทธิ์พิเศษถูกบันทึก และ console มีเครื่องมือสำหรับเหตุฉุกเฉินโดยตรง ไม่ต้องไปแก้ฐานข้อมูล
- audit timeline และ security event
- break-glass: ขอ อนุมัติ เปิดใช้ และเพิกถอนสิทธิ์ฉุกเฉิน
- ปิด session ของบุคคล หรือประกาศว่า signing key ถูกโจมตี
- outbox event ส่งให้ Integration แจ้งระบบอื่น
สร้างและทดสอบมาในระดับนี้
ตัวเลขด้านล่างวัดจากโค้ดและชุดทดสอบของ CKN Identity ไม่ใช่ผล benchmark ความเร็ว
ตัวเลขจากชุดทดสอบและ benchmark ภายในของ CKN ผลจริงขึ้นกับเครื่องและปริมาณข้อมูลของแต่ละระบบ
ธุรกิจของคุณได้อะไร
ลดต้นทุน เพราะไม่ต้องสร้าง login ซ้ำ
ทุกแอปและทุกบริการใช้ sign-in และสิทธิ์ชุดเดียวกัน ทีมไม่ต้องเขียนและดูแลระบบ login แยกต่อโปรเจกต์ และผู้ใช้จำรหัสผ่านชุดเดียว
เร็วขึ้น เพราะระบบอื่นตรวจ token เอง
service อื่นตรวจลายเซ็น token ได้เองจาก public key จึงไม่ต้องเรียก Identity ทุก request ลดการพึ่งพากันและลดจุดที่ระบบจะช้าลง
คุมความเสี่ยงและตรวจสอบได้
สิทธิ์ละเอียดระดับ operation, token ที่ผูกกับผู้ถือ, break-glass ที่ต้องอนุมัติ และ audit ที่ครบ ช่วยให้ตอบได้ว่าใครทำอะไรเมื่อไร และตัดสิทธิ์ได้ทันทีเมื่อมีเหตุ
ตัวอย่างการเรียกใช้: ขอ token แล้วค้นหาผู้ใช้
ใครใช้บริการนี้
- Integration ออก delegation และดึง outbox event
- Portal และ Intelligent สำหรับ sign-in และสิทธิ์ของผู้ใช้
- Engine และ Console สำหรับ sign-in ของผู้ปฏิบัติการ
- บริการ business ทุกตัวที่ตรวจ token ในเครื่องตัวเอง
POST /oauth/token HTTP/1.1
Host: identity.example.com
Content-Type: application/x-www-form-urlencoded

grant_type=client_credentials&client_id=ckn.systems.example&client_secret=<CLIENT_SECRET>

GET /identity/principal/search HTTP/1.1
Host: identity.example.com
Authorization: Bearer <SERVICE_TOKEN>
X-CKN-Tenant-Id: <TENANT_ID>
X-CKN-Operation-Code: IDENTITY.IDENTITY.PRINCIPAL.SEARCH

HTTP/1.1 200 OK
{"success":true,"data":[ ... ],"page":{"has_more":false,"limit":50}}